Phishing Lewat Notifikasi Palsu Kuras $2,56 Juta dari Pengguna NGRAVE, Hardware Wallet-nya Tidak Diretas
 SoliusXBT
7 hari lalu6 mnt baca
Produsen hardware wallet asal Belgia, NGRAVE, mengonfirmasi bahwa para penggunanya kehilangan sekitar $2,56 juta dalam serangan phishing yang berlangsung sekitar enam jam pada 17 Oktober 2026. Yang membuat kasus ini istimewa: penyerang tidak meretas perangkat hardware wallet-nya sama sekali. Mereka membajak kanal notifikasi resmi aplikasi pendamping LIQUID, lalu mengirim peringatan keamanan palsu yang tampak sangat meyakinkan.
Ringkasan
- Pada 17 Oktober 2026, penyerang membajak layanan notifikasi pihak ketiga aplikasi LIQUID dan mengirim peringatan palsu: portofolio pengguna disebut tersinkron dengan Pixel 9 di Moskow.
- Korban diarahkan ke situs tiruan NGRAVE berisi hitung mundur, lalu diminta memasukkan 24 kata frasa pemulihan atau Perfect Key. Skrip otomatis menguras wallet dalam hitungan menit.
- NGRAVE melacak sekitar $2,56 juta hilang dari 70 alamat di 4 jaringan. Analisis independen Bitquery menemukan sekitar $2,65 juta dari 84 wallet di 6 jaringan.
- Perangkat hardware wallet ZERO tidak diretas. Kerugian terjadi karena korban secara sukarela menyerahkan kredensial pemulihannya.
Kronologi Serangan
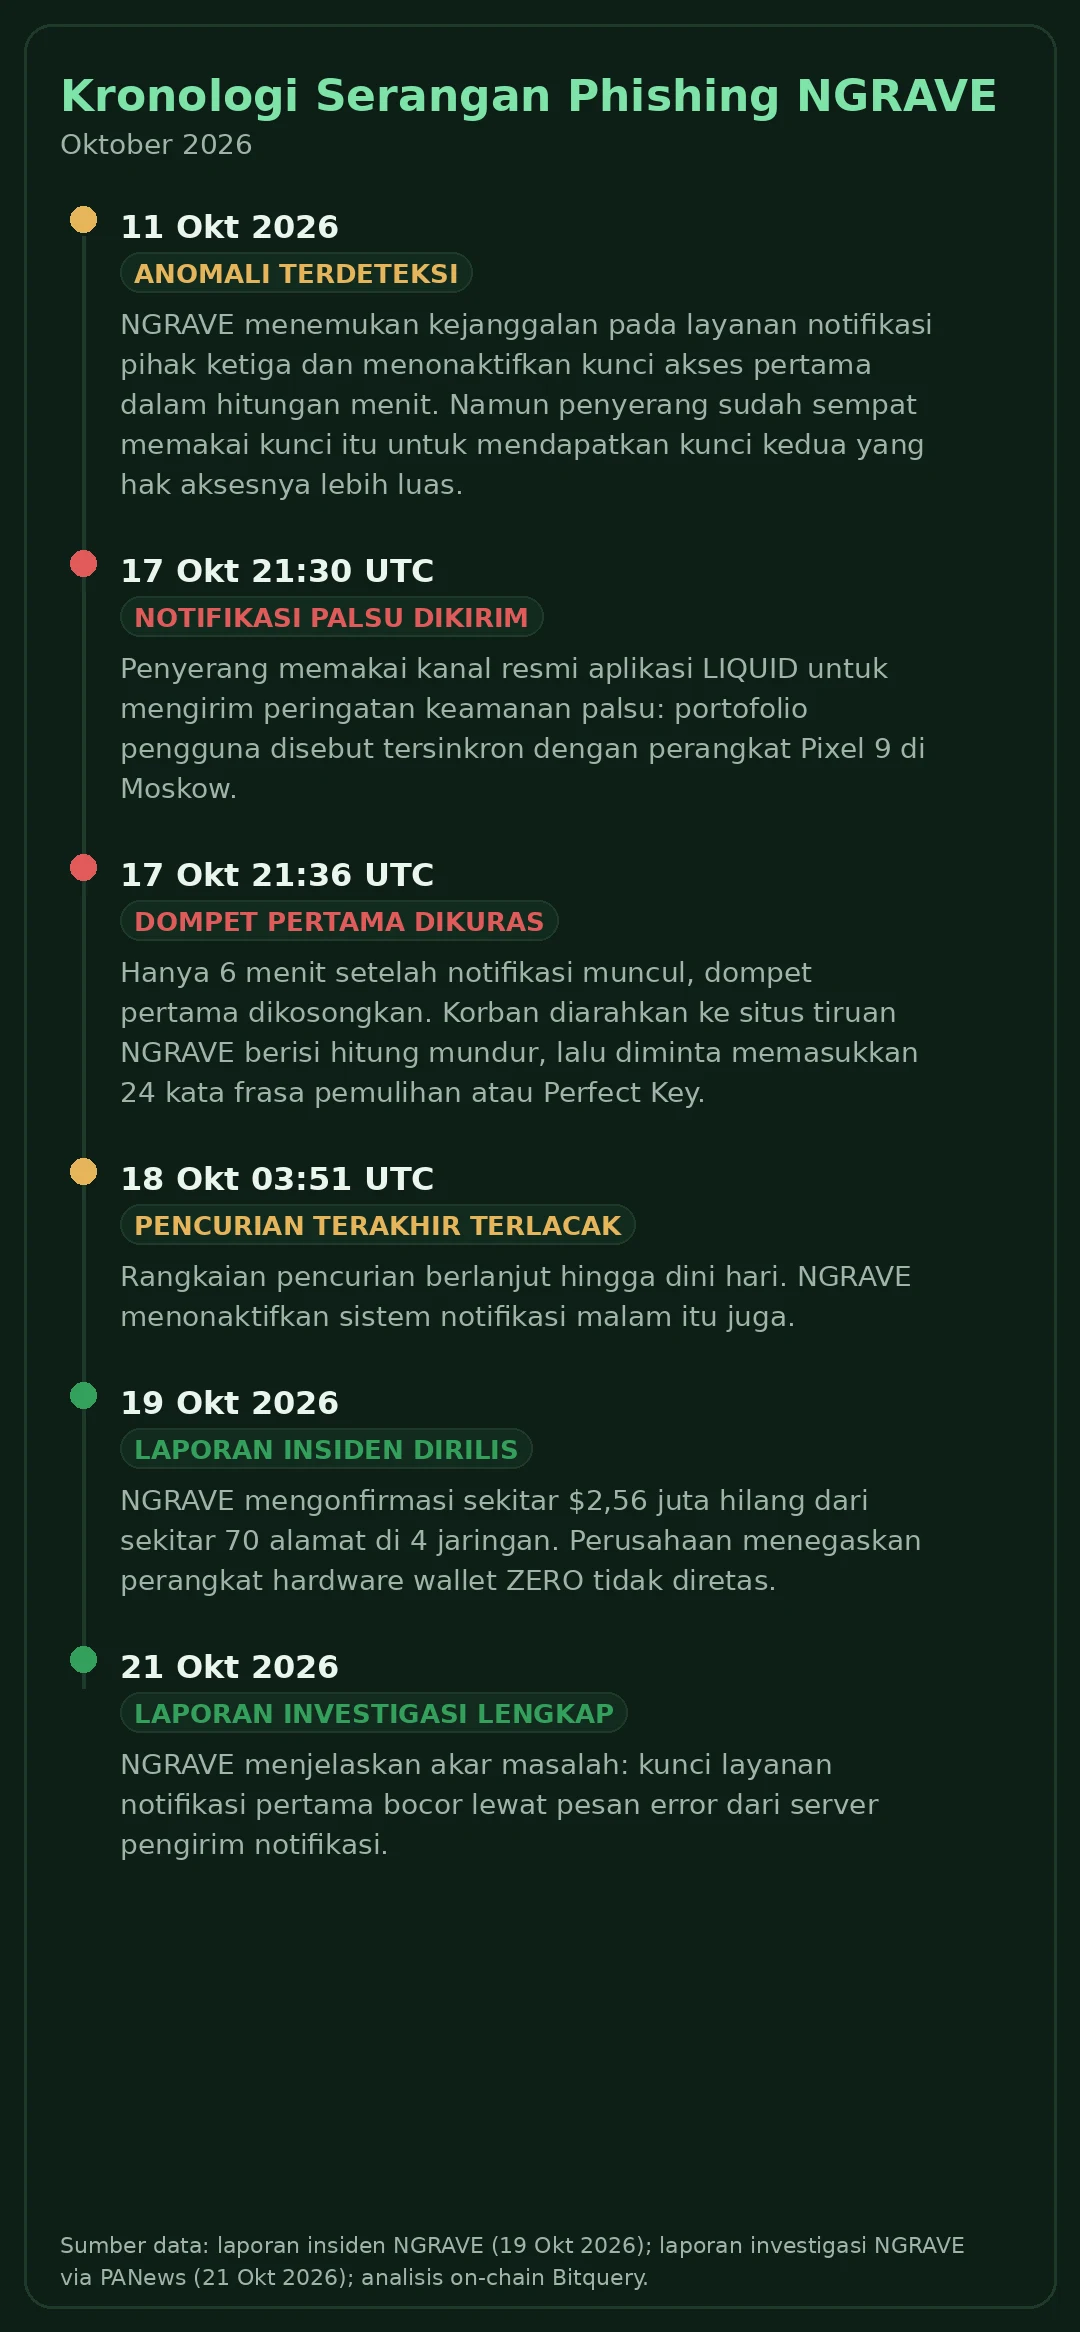
Serangan ini sebenarnya sudah memberi sinyal sejak awal Oktober. Menurut laporan investigasi NGRAVE yang diberitakan PANews pada 21 Oktober, akses tak sah ke penyedia layanan notifikasi kemungkinan sudah dimulai pada 11 Oktober. NGRAVE menemukan anomali dan menonaktifkan kunci akses pertama dalam hitungan menit, tapi penyerang sudah sempat memakai kunci itu untuk mendapatkan kunci kedua yang hak aksesnya lebih luas, termasuk kemampuan mengirim pesan.
Enam hari kemudian, pada 17 Oktober pukul 21:30 UTC, notifikasi palsu dikirim lewat kanal resmi. NGRAVE mendeteksinya sekitar satu menit kemudian, tapi dompet pertama sudah dikuras pada 21:36 UTC, hanya enam menit setelah notifikasi muncul. Rangkaian pencurian berlanjut hingga pukul 03:51 UTC keesokan harinya. NGRAVE menonaktifkan sistem notifikasinya malam itu juga, dan merilis laporan insiden resmi pada 19 Oktober.
Cara Kerja Jebakannya
Pola serangan ini adalah rekayasa sosial klasik yang dibungkus legitimasi kanal resmi. Notifikasi palsu mengklaim portofolio pengguna telah tersinkron dengan perangkat baru, lengkap dengan hitung mundur yang memancing panik: seolah ada orang tak dikenal yang sedang mengakses aset Anda dan Anda harus bertindak cepat.
Korban yang mengeklik diarahkan ke situs tiruan yang sangat mirip dengan situs resmi NGRAVE. Halaman itu memberi pilihan untuk menyetujui atau menolak aktivitas mencurigakan tersebut. Triknya: kedua pilihan berujung ke halaman yang sama, yaitu formulir yang meminta 24 kata frasa pemulihan (recovery phrase) atau Perfect Key milik NGRAVE. Permintaannya dikemas seolah prosedur keamanan yang wajib dilakukan, bukan upaya pencurian.
Begitu kredensial itu dimasukkan, skrip otomatis langsung membuat ulang wallet di perangkat penyerang dan memindahkan isinya. Menurut NGRAVE, pengguna yang hanya mengeklik tautan tanpa memasukkan informasi apa pun dan tanpa mengunduh apa pun tidak terdampak oleh mekanisme pencurian ini. Titik kritisnya selalu sama: penyerahan frasa pemulihan.
Berapa yang Hilang dan Ke Mana Larinya
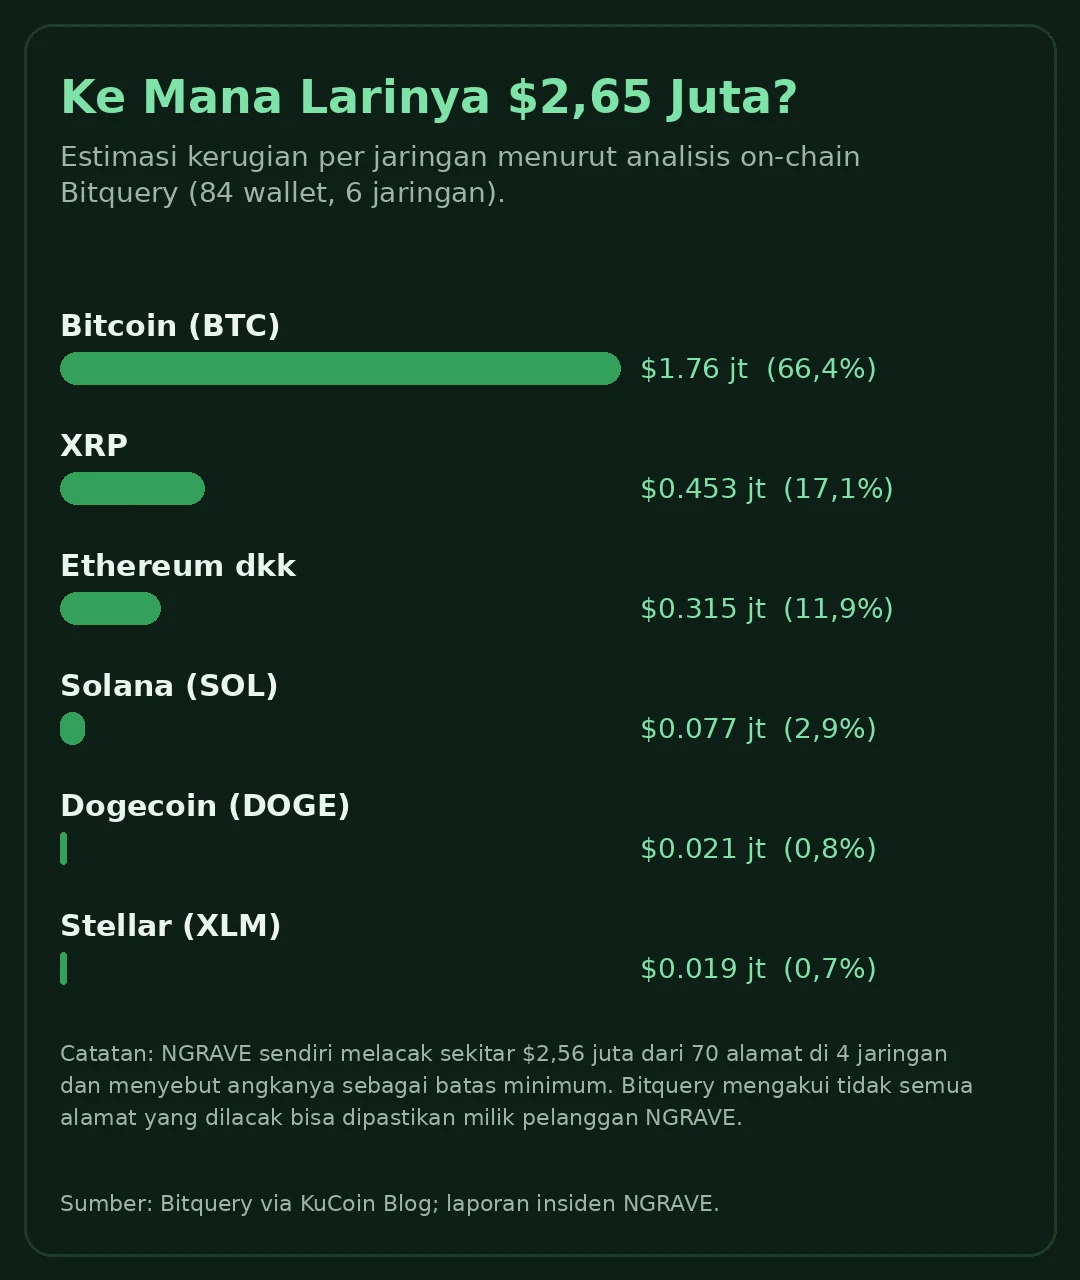
Menurut laporan insiden NGRAVE yang dirilis 19 Oktober, sekitar $2,56 juta hilang dari sekitar 70 alamat di empat jaringan: Bitcoin ($1,77 juta), XRP ($454 ribu), aset berbasis Ethereum ($316 ribu), dan Stellar ($18 ribu). NGRAVE menyebut angka itu sebagai batas minimum karena investigasi masih berjalan.
Firma analitik blockchain Bitquery melakukan pelacakan independen dan menemukan angka sedikit lebih besar: sekitar $2,65 juta dari 84 wallet di enam jaringan, termasuk tambahan Solana ($77 ribu) dan Dogecoin ($21 ribu). Bitquery sendiri mengakui tidak semua alamat yang dilacak bisa dipastikan milik pelanggan NGRAVE, dan sebagian kerugian mungkin berasal dari serangan phishing lain yang terjadi di periode sama. Perbedaan cakupan inilah yang menjelaskan selisih kedua angka, dan keduanya layak disajikan berdampingan.
Jejak dana yang berhasil dipetakan Bitquery menunjukkan pola pencucian yang khas. Bitcoin diputar lewat layanan penukaran lintas jaringan Chainflip lalu dikonversi menjadi Ether. Dana Solana diubah menjadi USDC lalu di-bridge ke jaringan lain. Sebagian dana melewati layanan LI.FI dan Mayan sebelum tiba di Hyperliquid, tempat sekitar $2,16 juta dibelikan 3.592,71 XMR1, token yang mengikuti harga Monero, lewat 39 akun yang baru dibuat. Per 19 Oktober pukul 09:00 UTC, token-token itu belum dijual atau ditarik. Perlu dicatat, itu kondisi saat pelacakan dilakukan; saldonya bisa sudah berubah sekarang. Tujuan akhir dana XRP, Dogecoin, dan Stellar belum teridentifikasi.
Apakah Hardware Wallet NGRAVE Diretas?
Tidak, menurut perusahaan. NGRAVE menegaskan perangkat ZERO dan private key yang tersimpan di dalamnya tidak diretas. Arsitektur ZERO memang dirancang menyimpan private key secara offline, sementara aplikasi LIQUID hanya menampilkan informasi portofolio dan berkomunikasi dengan perangkat lewat kode QR. LIQUID tidak memegang private key pengguna.
Masalahnya, frasa pemulihan adalah kunci utama yang bisa membangun ulang seluruh wallet di perangkat mana pun. Sekali frasa itu diserahkan ke situs phishing, penyerang tidak butuh perangkat aslinya lagi. Tidak adanya celah kriptografi tidak membuat kerugiannya jadi lebih ringan.
CEO NGRAVE, seperti dikutip CryptoPulseDaily, mengakui bahwa perusahaannya telah gagal total dalam memenuhi kewajiban keamanan fundamentalnya. Perusahaan juga melaporkan penyerang sempat mengakses informasi terkait sistem notifikasi, seperti detail perangkat, negara dan zona waktu, data penggunaan, dan alamat IP. Ruang lingkup pasti kebocoran data ini masih diselidiki.
Yang Harus Dilakukan Pengguna NGRAVE
| Kondisi Anda | Artinya | Langkah yang disarankan |
|---|---|---|
| Hanya menerima notifikasi, tidak membukanya | Tidak ada kredensial yang terekspos lewat notifikasi itu | Abaikan pesannya, verifikasi pengumuman lewat kanal resmi yang Anda akses sendiri |
| Membuka tautan tapi tidak memasukkan apa pun dan tidak mengunduh apa pun | Risiko rendah dari mekanisme phishing ini | Tutup halamannya, pastikan tidak ada unduhan atau izin yang diberikan |
| Memasukkan frasa pemulihan atau Perfect Key | Wallet harus dianggap sudah dikompromikan | Buat wallet baru dengan kredensial baru lewat proses tepercaya, lalu pindahkan sisa aset sesegera mungkin |
| Menemukan transaksi yang tidak dikenal | Dana mungkin sudah berpindah | Simpan hash transaksi, alamat wallet, tangkapan layar, dan URL mencurigakan; hubungi support resmi dan aparat penegak hukum |
Pelajaran untuk Semua Pengguna Wallet
Kasus NGRAVE menegaskan satu prinsip yang sering diremehkan: hardware wallet melindungi private key dari ancaman online, tapi tidak bisa melindungi pemiliknya dari dirinya sendiri. Begitu frasa pemulihan diserahkan secara sukarela, semua perlindungan perangkat menjadi tidak relevan.
Aturannya sederhana dan tidak punya pengecualian: tidak ada produsen wallet, notifikasi aplikasi, atau staf support yang sah yang membutuhkan frasa pemulihan Anda. Kalau ada pesan yang memintanya, berhenti di situ, bahkan ketika pesannya muncul di dalam aplikasi resmi. Verifikasi selalu lewat kanal yang Anda buka sendiri, bukan lewat tautan yang dikirim ke Anda.
Amankan wallet kamu dari phishing
Kasus NGRAVE ini pengingat keras: wallet secanggih apa pun tidak berguna kalau frasa pemulihan sampai bocor. Pelajari cara membuat dan mengamankan wallet dengan benar di panduan kami.
Referensi Artikel
- KuCoin Blog: NGRAVE LIQUID Phishing Attack, FAQ lengkap beserta data analisis on-chain Bitquery.
- PANews: NGRAVE Releases Report on LIQUID False Security Alert Incident (dipublikasikan 21 Oktober 2026), berisi mekanisme bocornya kunci layanan notifikasi.
- TokenPost: NGRAVE Phishing Attack Drains $2.56 Million From About 70 Wallets (dipublikasikan 21 Oktober 2026).
- CryptoPulseDaily: Crypto Thieves Hijack Ngrave Alerts and Walk Away With $2.56M.
- CrowdfundInsider: Phishing Campaign Hijacks Ngrave Push Notifications, Drains About $2.56 Million From Users.
- DiarioBitcoin: Phishing contra NGRAVE deja perdidas estimadas en USD $2,65 millones (data Bitquery).
Crypto enthusiast dan pemburu memecoin. Suka bedah narasi, ngulik token micin, dan menerjemahkan gonjang-ganjing pasar ke bahasa yang gampang dipahami.
2 Komentar