Trader Frogman Dibobol $4 Juta Saat Tidur di Singapura: Bangun-Bangun Dompet Ludes
 SoliusXBT
3 minggu laluDiperbarui 24 Oktober 20265 mnt baca
Bayangkan bangun tidur dan menemukan $4 juta — sekitar Rp66 miliar — raib dari dompet cryptomu. Itulah yang dialami trader crypto Frogman (@frogmanhaha) pagi ini, 7 Oktober 2026. Dua wallet-nya dikuras habis sekitar pukul 04:30 waktu Singapura, saat ia sedang tertidur. Sampai artikel ini ditulis, penyebabnya masih misteri.
Was drained for $4m+ USD this morning at 4:30am while I was asleep
Not sure how it happened yet, but I'm in Singapore and met a lot of new people
Thank you to the teams and individuals who are helping with the investigation. Will share more when I can
— Frogman (@frogmanhaha) October 7, 2026
Kronologi: Dibobol Saat Tidur
Dalam postingannya di X pagi ini, Frogman menulis bahwa ia “drained for $4m+ USD this morning at 4:30am while I was asleep” — dikuras lebih dari $4 juta pada pukul setengah lima pagi saat ia tidur. Ia mengaku belum tahu bagaimana kejadiannya, menyebut dirinya sedang berada di Singapura dan “bertemu banyak orang baru”, serta berterima kasih kepada tim-tim yang membantu investigasi.
Data on-chain dari Lookonchain mengonfirmasi skala serangannya:
| Aset yang dicuri | Jumlah | Estimasi nilai |
|---|---|---|
| $BP | 1,43 juta | ~$1,77 juta |
| $MARSCOIN | 13,96 juta | ~$1,55 juta |
| $CASHCAT | 3,7 juta | ~$515 ribu |
| $BLUECH | 11,7 juta | ~$96,7 ribu |
| $BASECA | 2,84 juta | ~$36,1 ribu |
| $SPCXB | 91.629 | ~$15,75 ribu |
| WETH | 0,5 | ~$1,35 ribu |
| USDC (wallet Solana) | 7.860 | ~$7,86 ribu |
| SOL (wallet Solana) | 0,294 | ~$35 |
| + token lainnya (total 9 token dari 2 wallet) | ||
Catatan penting biar nggak salah konteks: yang dicuri keluar dari dua wallet berbeda — satu wallet EVM 0x14AA…5794 dan satu wallet Solana 9wMSN…. Tabel Arkham di bawah ini diambil dari feed Lookonchain (7 Okt 2026). Baris yang dikotak merah = aliran dana peretasan (“10 hours ago”, keluar ke alamat penyerang). Baris di bawahnya = riwayat transaksi normal Frogman sebelum kejadian (misalnya inflow dari Backpack Exchange).
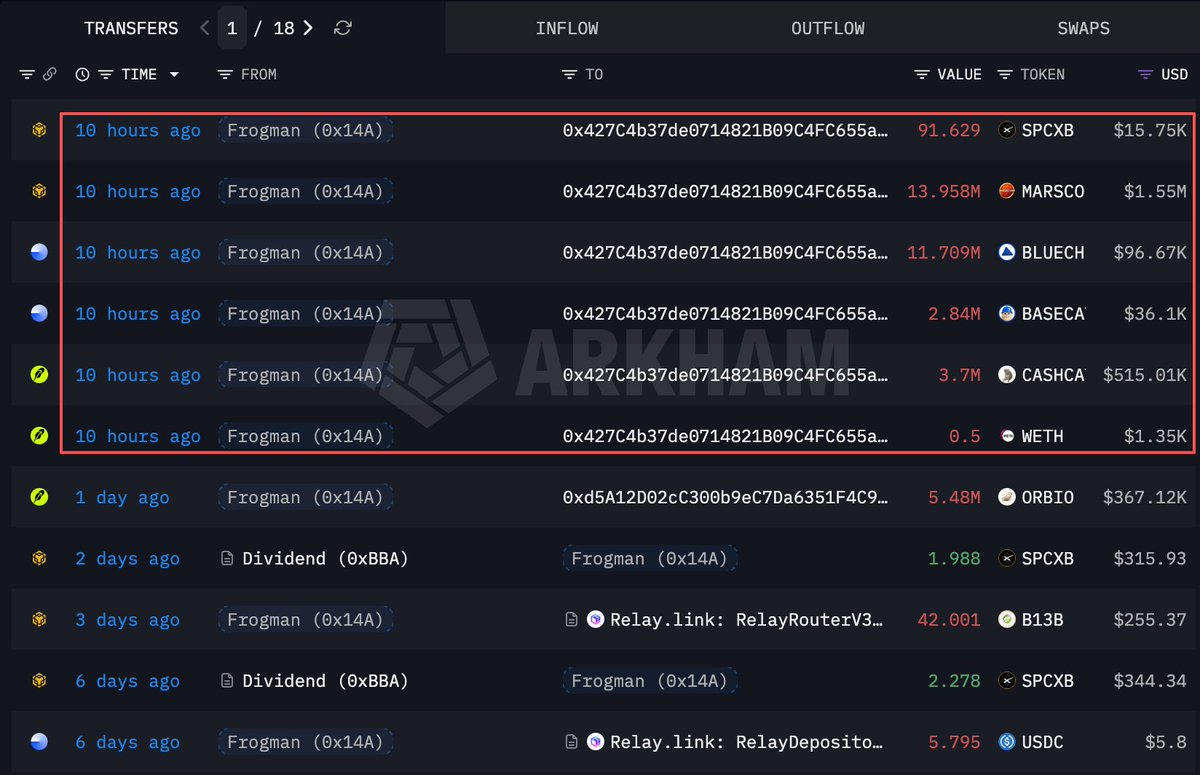
0x427C…655a: SPCXB $15,75 rb, MARSCO $1,55 jt, BLUECH $96,67 rb, BASECA $36,1 rb, CASHCA $515 rb, WETH $1,35 rb. (Sumber: Arkham via Lookonchain)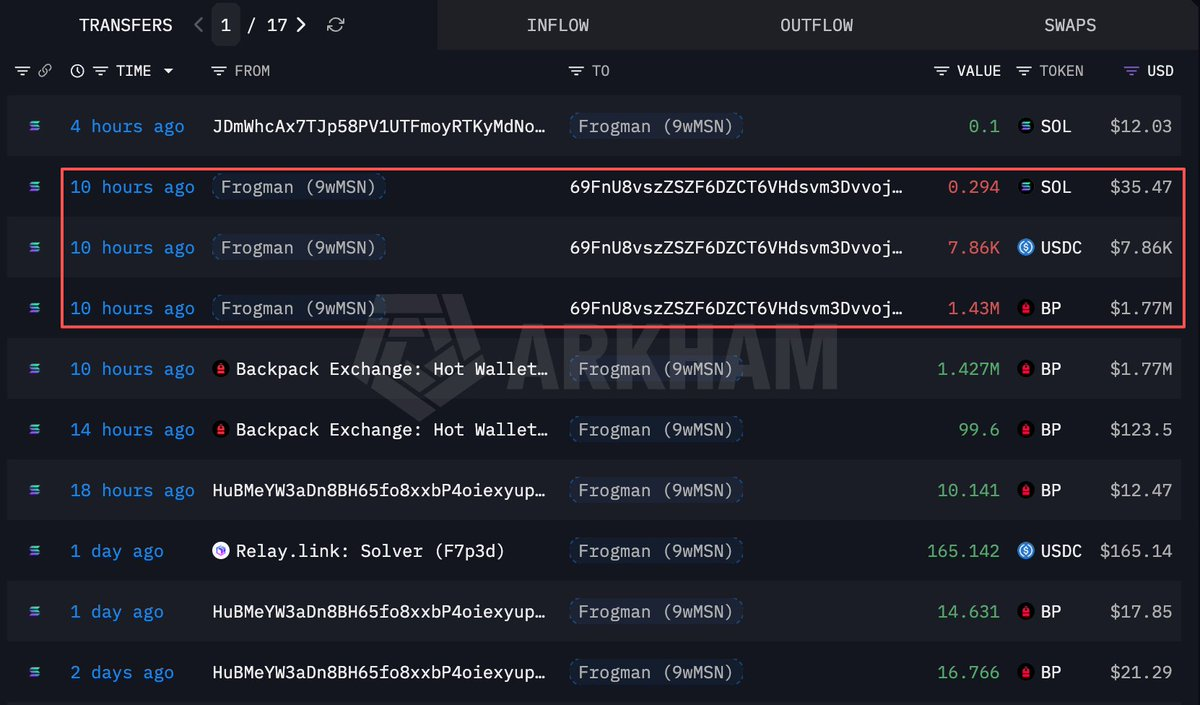
69FnU8…vvoj: SOL $35, USDC $7,86 rb, dan 1,43 jt $BP senilai $1,77 jt. Terlihat juga inflow BP dari Backpack Exchange sesaat sebelum kejadian — itu riwayat normal, bukan bagian dari pencurian. (Sumber: Arkham via Lookonchain)Alamat wallet korban bisa dicek langsung di Arkham Explorer.
Alamat wallet penyerang (terlihat di tabel Arkham di atas, bisa di-tracking publik):
- EVM:
0x427C43b37de0714821809C4FC655a…— penerima 6 transfer dari wallet0x14AA…5794 - Solana:
69FnU8vszSZF6DZCT6VHdsvm3Dvvoj…— penerima 3 transfer dari wallet9wMSN…
Alamat lengkapnya bisa dilihat di Arkham Explorer — siapa pun bisa memantau pergerakan dana curian secara real-time.
Yang menarik buat pembaca setia memecoin.id: dua dari token yang dicuri adalah nama-nama yang pernah kami bahas. $MARSCOIN sempat masuk daftar “memecoin to watch” Oktober 2026 sebagai token BNB Chain yang dipasangkan dengan saham SpaceX versi token. $CASHCAT (Cash Cat) juga sempat ramai sebagai eksperimen memecoin di Robinhood Chain. Frogman tampaknya adalah tipe trader yang memang berburu token-token naratif seperti ini — dan semalam, portofolio naratifnya itulah yang jadi target.
Alur Pencucian: Cepat, Lintas Chain, Profesional
Yang bikin kasus ini terasa seperti operasi profesional adalah apa yang terjadi setelah pencurian:
- Seluruh token curian langsung di-swap menjadi ETH, BNB, dan SOL — tiga aset paling likuid di tiga ekosistem berbeda.
- Dana kemudian disebar lewat Privacy Cash dan Chainflip — tool privasi dan jembatan lintas chain yang mempersulit pelacakan.
- Alamat wallet yang diretas sudah di-flag oleh analis on-chain, tapi dananya terlanjur menyebar.
Pola ini — curi, swap ke aset likuid, sebar lintas chain, cuci lewat mixer/bridge — adalah playbook standar pencurian crypto profesional. Sekali dana masuk ke tool privasi, peluang pemulihannya nyaris nol.
Petunjuk Singapura: “Bertemu Banyak Orang Baru”
Satu kalimat Frogman yang paling bikin merinding: “I’m in Singapore and met a lot of new people.”
Konteksnya bikin bulu kuduk berdiri: TOKEN2049 Singapore 2026 digelar tepat hari ini dan besok — 7–8 Oktober 2026 — di Marina Bay Sands. Konferensi crypto terbesar di Asia ini dihadiri 25.000+ peserta dari 7.000+ perusahaan di 160+ negara, dengan 300+ pembicara dan 500+ eksibitor. Bahkan ada “TOKEN2049 Week” (5–11 Oktober) dengan 1.000+ side event yang mengubah Singapura jadi pusat industri crypto selama sepekan penuh.
Artinya: pencurian terjadi jam 4:30 pagi di hari pertama TOKEN2049 — beberapa jam sebelum puluhan ribu pelaku crypto membanjiri Marina Bay Sands. Ribuan trader, founder, dan investor berkumpul di satu kota dalam beberapa hari. Itu juga berarti: ribuan target empuk dalam radius beberapa kilometer.
Kami tegaskan: belum ada bukti bahwa pencurian ini terkait langsung dengan acara tersebut atau dengan orang-orang yang ditemui Frogman. Tapi polanya bukan hal baru di dunia crypto:
- Social engineering di konferensi — pelaku berbaur, berteman, lalu memancing korban mengklik link, scan QR, atau menginstall “aplikasi” tertentu.
- Akses fisik ke perangkat — laptop atau HP yang ditinggal sebentar di meja acara bisa jadi pintu masuk malware.
- Fake interview / fake airdrop — modus yang menurut advisory gabungan FBI dan sekutunya (September 2026) sudah menguras 7.000+ wallet lewat wawancara kerja palsu berisi malware pencuri seed phrase.
Ini kemungkinan-kemungkinan umum, bukan tuduhan terhadap kasus Frogman — penyebab pastinya masih dalam investigasi.
Yang Belum Diketahui (dan Kenapa Kamu Harus Peduli)
Sampai sekarang, belum jelas bagaimana penyerang mendapatkan akses. Apakah private key bocor? Malware di perangkat? Phishing yang diklik beberapa hari sebelumnya dan baru dieksekusi pagi ini? Frogman sendiri bilang ia belum tahu.
Tapi justru ketidakpastian inilah pelajarannya buat kita semua:
- Jangan simpan $4 juta (atau berapapun) dalam hot wallet yang dipakai harian — apalagi saat traveling ke acara ramai. Dana besar belongs di cold wallet / multisig.
- Pisahkan wallet “konferensi” dan wallet utama. Kalau mau nunjukin portofolio atau coba-coba dApp di acara, pakai wallet kecil khusus.
- Anggap setiap orang baru sebagai risiko sampai terbukti sebaliknya — terutama yang terlalu antusias ngajak install sesuatu atau scan sesuatu.
- 2FA dan hardware wallet bukan hiasan. Dan seed phrase tidak pernah — dalam keadaan apa pun — diketik ke website, form, atau “tools verifikasi”.
Kesimpulan: Di Crypto, Kamu Tidur — Hacker Tidak
Kasus Frogman adalah pengingat brutal bahwa di crypto, keamanan bukan soal seberapa pintar kamu trading, tapi seberapa disiplin kamu menjaga kunci. $4 juta hilang bukan karena market crash, bukan karena rugpull — tapi karena seseorang, di suatu tempat, menemukan jalan masuk ke dua wallet-nya saat ia tidur.
Kami akan update artikel ini begitu Frogman atau tim investigasi membagikan temuan baru. Sementara itu: cek ulang keamanan wallet-mu hari ini. Bukan besok.
Sumber: postingan X @frogmanhaha (7 Okt 2026); data on-chain dari Lookonchain (7 Okt 2026) termasuk tabel transfer Arkham Explorer; jadwal TOKEN2049 Singapore 2026 (7–8 Okt, Marina Bay Sands) dari pengumuman resmi penyelenggara; ringkasan insiden dari blockchain.news (7 Okt 2026). Penyebab pencurian masih dalam investigasi — artikel ini akan diperbarui mengikuti perkembangan. Bukan saran finansial — selalu lakukan riset sendiri.
Crypto enthusiast dan pemburu memecoin. Suka bedah narasi, ngulik token micin, dan menerjemahkan gonjang-ganjing pasar ke bahasa yang gampang dipahami.