Initia Kena Exploit: Peretas Cetak Token Tanpa Batas, $2,6 Juta Dibawa Kabur
 SoliusXBT
7 hari lalu5 mnt baca
- Blockchain Initia menghentikan seluruh jaringan L1 dan rollup-nya pada 23 Oktober 2026 pukul 15:41 UTC setelah ditemukan insiden keamanan.
- Peneliti Spreek melaporkan peretas mengeksploitasi celah pencetakan token tanpa batas (“infinimint”) dan membawa kabur sekitar $2,6 juta.
- Co-founder Initia menyebut temuan awal mengarah ke bug “Day 0” di implementasi MoveVM, yang tidak berdampak pada token asli INIT.
- Bursa Korea Upbit dan Bithumb menangguhkan deposit dan penarikan INIT serta menerbitkan peringatan volatilitas pada 24 Oktober.
- Angka kerugian masih estimasi. Tim Initia belum merilis angka resmi maupun rincian teknis final.
Jaringan blockchain Initia dihentikan total pada Jumat, 23 Oktober 2026, setelah timnya mengonfirmasi insiden keamanan yang memungkinkan peretas mencetak token tanpa batas. Kasus ini dijuluki infinimint: peretas seolah menemukan mesin cetak uang, lalu menukar token hasil cetakan itu dengan aset yang punya nilai nyata.
Insiden ini penting dibedah karena polanya mirip dengan serangan yang pernah menimpa proyek lain, dan menunjukkan satu titik lemah yang jarang disadari pengguna: kelemahan di kontrol pencetakan token bisa menguras aset di jembatan lintas chain (bridge).
Apa yang terjadi pada 23 Oktober
Akun resmi @initia di X mengumumkan pada 15:41 UTC bahwa Initia L1 dan seluruh rollup dihentikan karena insiden keamanan. Tim menyatakan sedang bekerja sama dengan tim keamanan, validator, dan bursa untuk memetakan dampaknya.
Peneliti keamanan Spreek adalah pihak pertama yang melaporkan aktivitas mencurigakan. Ia menemukan operasi pencetakan token yang tidak dibatasi dan memperkirakan peretas sudah mengonversi sekitar $2,6 juta aset hasil cetakan, dengan dana tambahan masih dalam perjalanan saat laporan dibuat.
Co-founder Initia, Ezaan Mangalji (dikenal sebagai Zon), mengatakan temuan awal mengarah ke bug “Day 0” yang sebelumnya tidak diketahui di implementasi MoveVM berbasis Cosmos SDK. Menurutnya, celah ini memungkinkan pencetakan token tanpa izin, tetapi tidak berlaku untuk token asli INIT. Ia menyebut peretas sempat mencetak dan memindahkan lintas chain aset senilai sekitar $2,7 juta dalam bentuk AUSD, ETH, dan USDC sebelum jaringan dihentikan, seperti dilaporkan The Block.
Jejak dana: dari pencetakan sampai 1.135 ETH
Analisis firma D2 Finance yang dikutip CoinEdition memetakan alur serangan dengan cukup rinci:
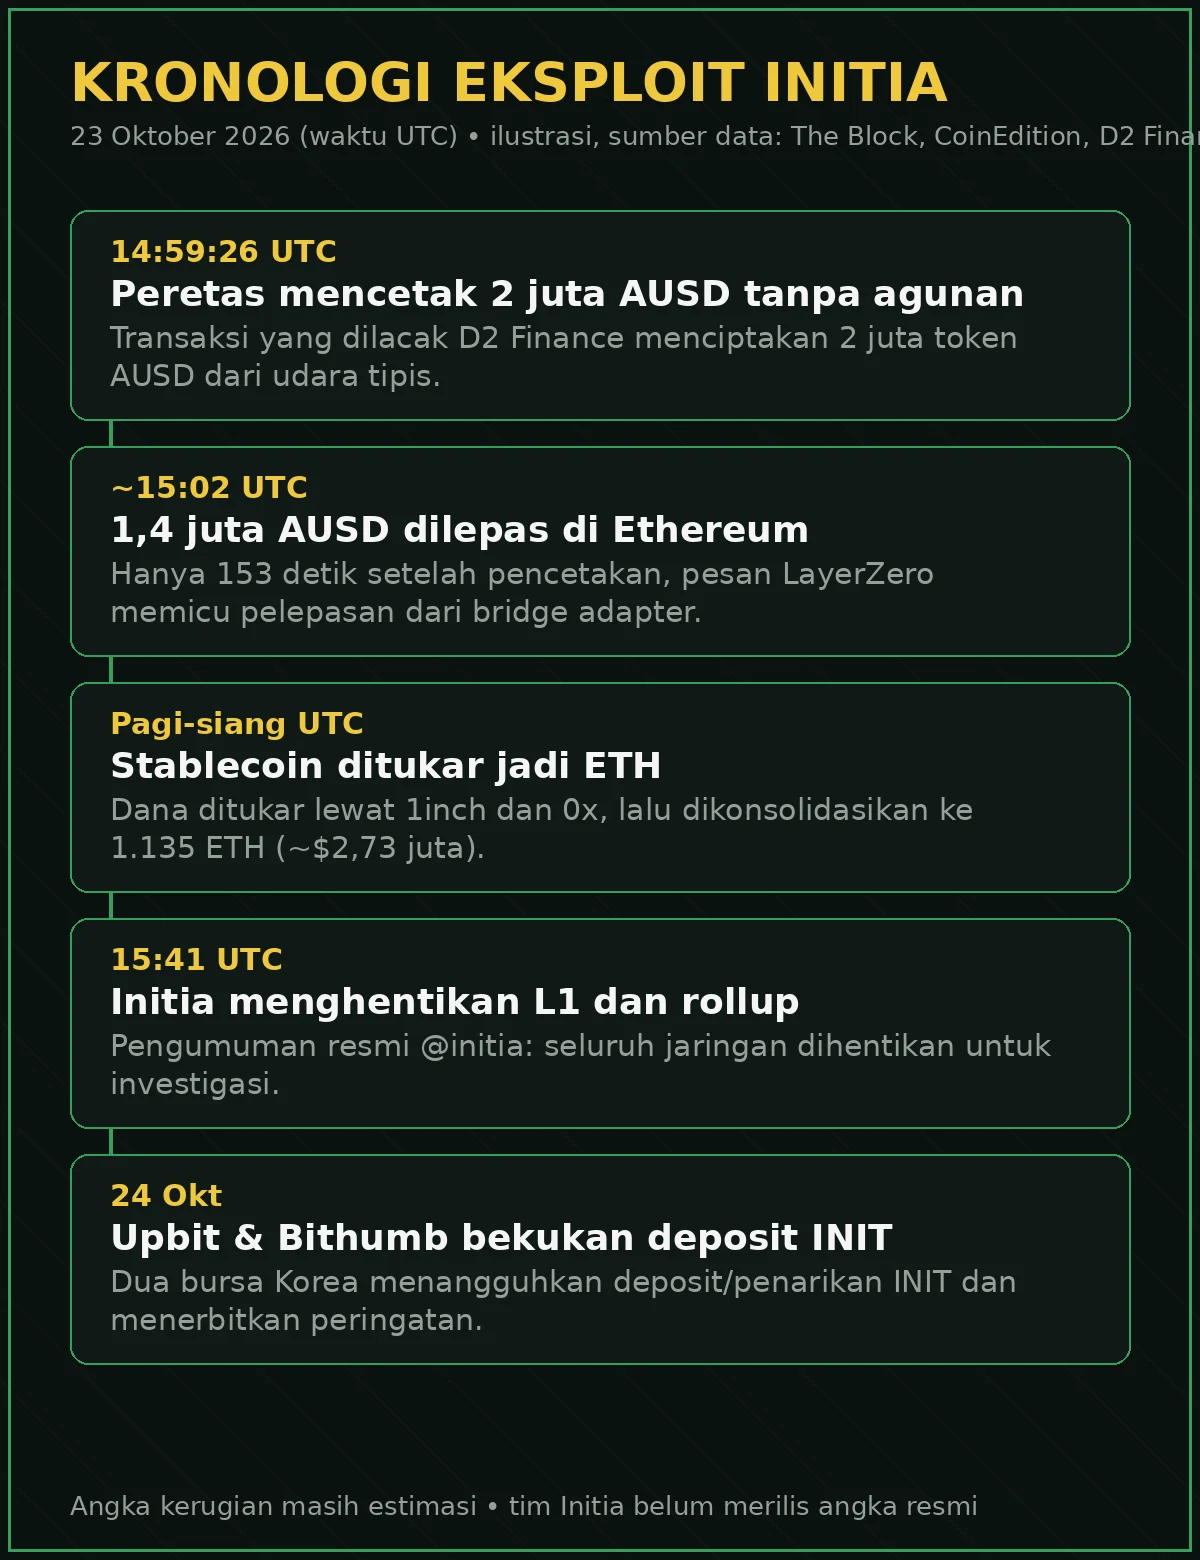
- 14:59:26 UTC: sebuah transaksi menciptakan 2 juta token AUSD tanpa agunan yang cukup.
- 153 detik kemudian: pesan LayerZero memicu pelepasan 1,4 juta AUSD dari bridge adapter di Ethereum. Token yang tidak punya backing ini ditukar dengan aset nyata yang tersimpan di bridge.
- Konversi ke ETH: stablecoin hasil cetakan ditukar lewat agregator 1inch dan 0x, lalu dikonsolidasikan menjadi 1.135,52 ETH (sekitar $2,73 juta) di satu wallet baru.
- Modal awal dari mixer: menurut pemantauan yang dikutip KuCoin, alamat Ethereum peretas (berawalan 0xDD9) didanai dari Tornado Cash, pola klasik untuk menutupi jejak asal dana.
Penting dicatat: angka $2,6 juta adalah estimasi peneliti, bukan angka resmi. Tim Initia sendiri belum mengonfirmasi total kerugian maupun mekanisme teknis pastinya sampai artikel ini ditulis.
Versi penerbit AUSD: bukan pencetakan baru
Ada satu perbedaan narasi yang perlu diluruskan. Agora, penerbit stablecoin AUSD, menyatakan bahwa kerentanan menargetkan produk pihak ketiga, bukan protokol inti mereka. Menurut Agora, tidak ada AUSD baru yang dicetak dalam insiden ini, dan dampaknya terbatas pada pergerakan token di infrastruktur bridge. Pernyataan ini dikutip Phemex News.
Jadi, yang “dicetak tanpa batas” menurut temuan awal adalah token di sisi implementasi MoveVM Initia, yang kemudian dipakai untuk menguras AUSD yang sudah beredar di bridge adapter Ethereum. Detail teknis final masih menunggu hasil investigasi resmi tim Initia.
Dampak: harga INIT sempat anjlok, bursa Korea bertindak
Token asli INIT sempat turun 14% begitu kabar exploit menyebar, sebelum berbalik dan justru menguat 14% pada hari yang sama, menurut The Block. Pergerakan liar semacam ini wajar terjadi saat pasar mencerna kabar insiden yang belum jelas ujungnya.
Reaksi paling tegas datang dari Korea Selatan. Pada 24 Oktober, Upbit dan Bithumb menangguhkan layanan deposit dan penarikan untuk INIT serta menerbitkan peringatan investasi karena potensi lonjakan volatilitas, seperti dilaporkan Cointime dan PANews. Upbit menegaskan pembatasan ini bukan delisting dan tidak menyentuh aktivitas trading, hanya deposit dan penarikan.
Sebagai konteks, Initia bukan proyek kemarin sore. Mainnet-nya meluncur pada 2025, proyek ini menggalang sekitar $24 juta dari investor termasuk Binance Labs dan Delphi Digital, dan sudah melewati beberapa audit keamanan. Insiden ini juga bukan masalah operasional pertama mereka: pada 2025 Initia sempat mengalami kesalahan konfigurasi pada reward staking INIT yang diselesaikan lewat governance.
Serangan infinimint menunjukkan bahwa audit berkali-kali pun tidak menjamin sebuah chain bebas celah, apalagi di bagian yang menghubungkan banyak jaringan seperti bridge. Kalau kamu aktif di DeFi, biasakan cek kesehatan kontrak token sebelum berinteraksi. Kamu bisa memakai Cek Token Otomatis dari memecoin.id untuk screening cepat sebuah token: skor risikonya dihitung dari data RugCheck dan DexScreener secara real-time.
Status: masih berkembang
Saat artikel ini ditulis, jaringan Initia masih dalam status dihentikan dan investigasi bersama validator, bursa, dan tim keamanan masih berjalan. Tim berjanji membagikan informasi terverifikasi lewat kanal resmi dan memperingatkan pengguna agar waspada terhadap tautan dan pesan palsu yang beredar memanfaatkan situasi ini.
Kami akan memperbarui artikel ini begitu Initia merilis angka resmi kerugian dan rincian teknis final.
Referensi Artikel
- The Block: “Initia halts network after security incident as attacker reportedly mints tokens” (23 Okt 2026)
- CoinEdition: “Initia Halts Blockchain and Rollups After Exploit Puts” (23 Okt 2026)
- BitcoinSistemi: “Attack Alert for This Altcoin: Network Shut Down, Added to Upbit’s Warning List” (23 Okt 2026)
- Crypto Briefing: “Hacker mints tokens on Initia Chain, cashes out about $2.6 million” (23 Okt 2026)
- Cointime: “Upbit and Bithumb Suspend INIT Deposits and Withdrawals Following Attack on Initia” (24 Okt 2026)
- PANews: “After Initia Attack, Upbit and Bithumb Suspend INIT Deposits and Withdrawals and Issue Warning” (24 Okt 2026)
- KuCoin News: “Initia Chain suspected of being hacked; attacker withdraws $2.6M” (23 Okt 2026)
Crypto enthusiast dan pemburu memecoin. Suka bedah narasi, ngulik token micin, dan menerjemahkan gonjang-ganjing pasar ke bahasa yang gampang dipahami.